 PETIRS
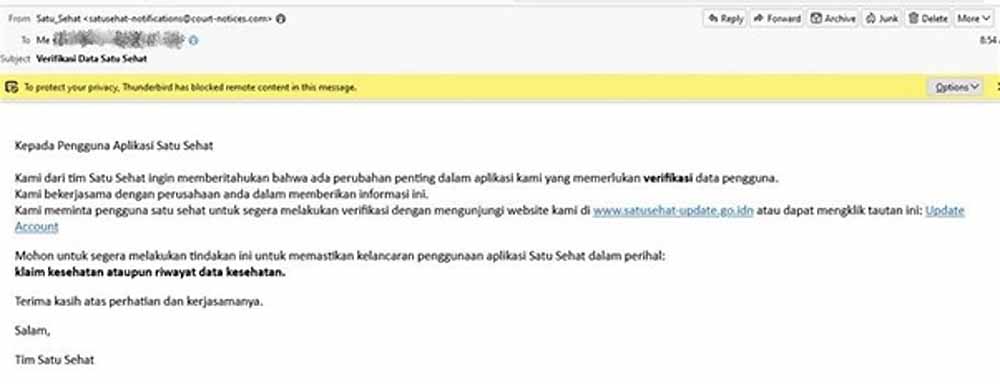
Di tengah kesibukan sehari-hari di rumah sakit, sering kali kita dihadapkan pada tantangan keamanan siber yang mengancam integritas data dan privasi pasien. Salah satu masalah yang paling menjengkelkan adalah insiden phishing email yang mengatasnamakan Direktur RS. Email semacam ini tidak hanya membingungkan karyawan, tetapi juga dapat menyebabkan kerugian besar jika informasi sensitif jatuh ke tangan yang salah. Kesehatan dan keselamatan pasien adalah prioritas utama, dan langkah-langkah cepat serta tepat dalam menangani insiden ini sangat penting.
Ketika insiden phishing terjadi, isolasi akun yang terpengaruh harus menjadi langkah pertama. Dengan segera mengamankan akun yang terlibat, kita bisa mencegah akses tidak sah lebih lanjut. Selanjutnya, pelacakan IP pengirim email phishing menjadi langkah krusial untuk mengidentifikasi sumber serangan. Namun, langkah-langkah tersebut tidak cukup tanpa adanya SOP briefing keamanan yang rutin kepada seluruh karyawan. Sosialisasi mengenai tanda-tanda email phishing dan tindakan yang harus diambil saat menemui email mencurigakan bisa menjadi pertahanan pertama yang efektif. Di sinilah peran kita sebagai tim IT RS sangat vital: tidak hanya sebagai penangkal ancaman, tetapi juga sebagai penggerak edukasi dan kesadaran di lingkungan kerja.
Langkah Isolasi Akun Terkait Phishing
Ketika insiden phishing terjadi, langkah isolasi akun harus segera dilakukan untuk mencegah kerusakan lebih lanjut. Isolasi akun melibatkan penangguhan atau penutupan akses pengguna yang terindikasi terlibat dalam insiden phishing. Dengan cepat mengambil tindakan ini, kita dapat melindungi data sensitif dan menghindari potensi akses tidak sah ke sistem rumah sakit.
Langkah pertama adalah mengidentifikasi akun yang terpengaruh. Lakukan pemeriksaan log login untuk menemukan aktivitas mencurigakan seperti login dari lokasi yang tidak biasa atau upaya login yang gagal. Setelah akun teridentifikasi, segera lakukan langkah-langkah isolasi yang diperlukan.
Berikut adalah langkah-langkah yang perlu diambil untuk isolasi akun:
- Segera ubah kata sandi akun yang terindikasi terlibat. Gunakan kata sandi yang kuat dan unik.
- Nonaktifkan akun sementara hingga penyelidikan selesai. Ini untuk mencegah akses lebih lanjut ke sistem.
- Lakukan audit terhadap aktivitas akun selama periode sebelum insiden. Catat semua tindakan yang mencurigakan.
- Informasikan kepada pengguna terkait tentang insiden dan langkah-langkah yang diambil. Berikan penjelasan mengenai pentingnya tidak mengklik tautan mencurigakan di email.
- Jika perlu, lakukan reset kata sandi untuk semua akun yang terhubung atau dalam satu grup yang sama dengan akun yang terisolasi.
Penting untuk melibatkan tim keamanan IT dalam setiap langkah isolasi. Dengan melakukan tindakan cepat dan tepat, kita dapat meminimalisir dampak dari insiden phishing dan menjaga keamanan data rumah sakit.
Pelacakan IP untuk Menemukan Sumber Serangan
Pelacakan IP menjadi langkah penting dalam menangani insiden phishing email. Dengan mengetahui alamat IP pengirim, kita bisa melacak sumber serangan dan mencegah terjadinya insiden serupa di masa depan. Proses ini melibatkan beberapa tahapan yang perlu dilakukan secara sistematis.
Langkah pertama adalah mengidentifikasi header email. Setiap email yang masuk memiliki bagian header yang menyimpan informasi penting seperti alamat IP pengirim. Kita perlu memeriksa header ini untuk menemukan alamat IP yang mencurigakan. Setelah mendapatkan alamat IP, langkah selanjutnya adalah melacaknya melalui beberapa alat dan layanan yang tersedia secara online.
Berikut adalah langkah-langkah dalam proses pelacakan IP:
- Identifikasi Header Email: Buka email phishing dan periksa bagian header. Cari informasi yang berkaitan dengan "Received" untuk menemukan IP pengirim.
- Gunakan Alat Pelacak IP: Masukkan alamat IP ke dalam alat pelacak IP online seperti ipinfo.io atau whois.domaintools.com untuk mendapatkan informasi lebih lanjut mengenai lokasi dan penyedia layanan.
- Analisis Data: Periksa informasi yang didapatkan dari pelacakan, seperti negara asal dan ISP. Ini bisa memberi petunjuk mengenai kemungkinan asal serangan.
- Koordinasi dengan ISP: Jika perlu, hubungi penyedia layanan internet yang terkait untuk membantu dalam proses penyelidikan lebih lanjut.
Dengan melakukan pelacakan IP secara tepat, rumah sakit dapat mengurangi risiko serangan di masa depan dan meningkatkan keamanan sistem informasi. Informasi yang didapatkan dari proses ini juga bisa digunakan untuk melakukan tindakan hukum jika diperlukan.
Pentingnya Briefing Keamanan Berkala
Keamanan informasi di rumah sakit sangat krusial, apalagi dengan meningkatnya insiden phishing yang mengatasnamakan pihak-pihak berwenang, seperti direktur. Briefing keamanan berkala merupakan langkah penting dalam menjaga kesadaran dan kewaspadaan karyawan terhadap ancaman yang dapat merugikan data dan reputasi rumah sakit.
Melalui briefing ini, karyawan diingatkan mengenai berbagai risiko yang ada, termasuk cara mengenali email mencurigakan, serta langkah-langkah yang harus diambil jika mereka menemukan sesuatu yang tidak beres. Karyawan yang teredukasi dapat menjadi garis pertahanan pertama dalam melawan serangan siber.
Selain itu, briefing berkala juga menciptakan budaya keamanan di lingkungan kerja. Karyawan akan lebih terbuka untuk melaporkan insiden atau potensi ancaman, sehingga manajemen dapat mengambil tindakan cepat sebelum masalah membesar. Kesadaran akan ancaman yang ada, membuat seluruh tim lebih tanggap dan siap menghadapi risiko yang muncul.
- Meningkatkan kesadaran karyawan tentang ancaman keamanan siber.
- Memberikan pemahaman tentang cara mengenali dan menangani email phishing.
- Mendorong laporan insiden keamanan secara proaktif.
- Menciptakan budaya keamanan yang kuat di lingkungan rumah sakit.
- Memastikan semua karyawan memahami SOP keamanan yang berlaku.
Implementasi SOP Penanganan Insiden
Implementasi SOP penanganan insiden sangat penting untuk mencegah kerugian akibat phishing email. SOP ini harus jelas dan mudah dipahami agar semua karyawan dapat mengikutinya. Selain itu, perlu pelatihan rutin agar semua orang di rumah sakit paham risiko yang ada dan tahu langkah-langkah yang harus diambil saat menghadapi insiden. Dengan adanya SOP, setiap karyawan tahu peran dan tanggung jawab mereka.
Langkah pertama dalam SOP ini adalah isolasi akun yang terindikasi terlibat dalam insiden phishing. Hal ini bertujuan untuk mencegah penyebaran lebih lanjut dari email berbahaya. Setelah itu, kita perlu melakukan pelacakan IP untuk mengetahui asal-usul serangan. Informasi ini sangat berguna sebagai bahan laporan ke pihak berwenang dan untuk mengidentifikasi pola serangan yang mungkin terjadi di masa depan.
Selain itu, penting untuk melakukan briefing keamanan secara berkala kepada seluruh karyawan. Dengan mengingatkan mereka tentang ancaman yang ada dan bagaimana cara mengenalinya, kita dapat memperkuat pertahanan rumah sakit dari serangan phishing ini. Setiap karyawan harus tahu apa yang harus dilaporkan dan kepada siapa jika mereka mencurigai adanya insiden.
- Isolasi akun terindikasi terlibat.
- Pelacakan IP untuk mengidentifikasi sumber serangan.
- Pelaporan insiden kepada pihak berwenang.
- Briefing keamanan berkala untuk karyawan.
- Pembuatan laporan insiden yang lengkap untuk evaluasi.
- Evaluasi dan pembaruan SOP berdasarkan pengalaman insiden.
Evaluasi dan Pembaruan Prosedur Keamanan
Setelah insiden phishing email teridentifikasi dan ditangani, langkah selanjutnya adalah melakukan evaluasi menyeluruh terhadap prosedur keamanan yang ada. Evaluasi ini bertujuan untuk mengidentifikasi celah dalam sistem yang memungkinkan insiden tersebut terjadi. Dengan pemahaman yang lebih baik mengenai kelemahan-kelemahan ini, rumah sakit dapat mengembangkan strategi yang lebih kuat dan efektif untuk mencegah insiden serupa di masa mendatang.
Pembaruan prosedur keamanan tidak hanya melibatkan perbaikan sistem teknis, tetapi juga meliputi peningkatan kesadaran karyawan. Karyawan adalah garis pertahanan pertama dalam mencegah serangan siber. Oleh karena itu, penting untuk melibatkan mereka dalam setiap langkah evaluasi dan pembaruan yang dilakukan. Sosialisasi mengenai potensi ancaman dan cara mengidentifikasinya harus dilakukan secara berkala.
- Analisis insiden: Tinjau setiap tahapan dari insiden phishing untuk menemukan titik-titik lemah.
- Pembaruan kebijakan: Sesuaikan kebijakan keamanan informasi dengan kondisi terbaru dan ancaman yang berkembang.
- Pendidikan berkelanjutan: Adakan pelatihan rutin tentang cara mengenali dan menangani email yang mencurigakan.
- Penerapan teknologi baru: Manfaatkan perangkat lunak keamanan yang lebih canggih untuk mendeteksi ancaman lebih awal.
- Uji coba simulasi: Lakukan simulasi serangan phishing untuk menguji kesiapan karyawan dalam menghadapi situasi nyata.
Dengan pendekatan yang sistematis dan terencana, rumah sakit dapat meminimalkan risiko serangan siber dan meningkatkan ketahanan sistem informasi mereka secara keseluruhan.