 PETIRS
Di rumah sakit, konektivitas adalah segalanya. Sobat IT RS pasti tahu betapa pentingnya jaringan yang stabil untuk mendukung operasional sehari-hari. Namun, dengan meningkatnya penggunaan jaringan WiFi publik dan perangkat mobile, ancaman terhadap keamanan informasi semakin nyata. Salah satu skenario yang menakutkan adalah ketika malware menyusup ke jaringan rumah sakit melalui koneksi WiFi publik, lalu menyebar secara lateral hingga menginfeksi perangkat medis vital di ruang operasi atau ICU.
Bayangkan, saat tim medis sedang melakukan tindakan kritis, perangkat monitor denyut jantung atau mesin anestesi yang terhubung ke jaringan mengalami gangguan akibat serangan malware. Hal ini bukan hanya dapat membahayakan keselamatan pasien, tetapi juga dapat mengganggu proses klaim BPJS dan reputasi rumah sakit. Oleh karena itu, desain jaringan yang baik dan aman adalah kunci untuk mencegah infeksi malware dan memastikan bahwa semua perangkat medis berfungsi tanpa gangguan. Dalam artikel ini, kita akan membahas tentang penerapan VLAN terisolasi sebagai solusi efisien untuk mengamankan ruang operasi dan ICU dari risiko tersebut.
Desain Jaringan VLAN untuk Ruang Operasi
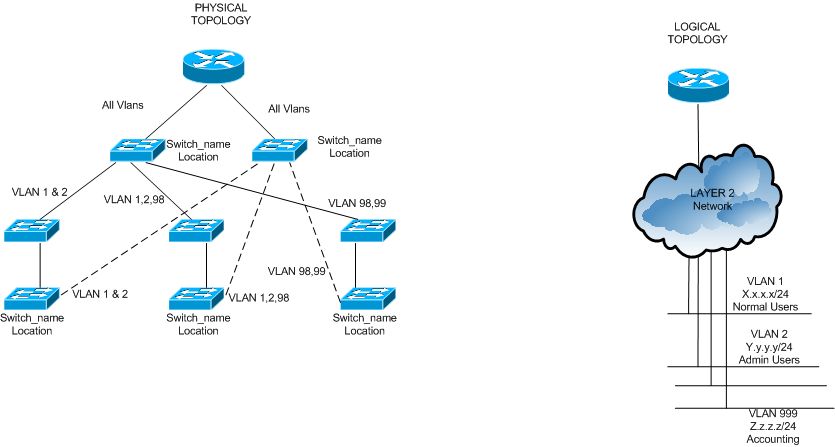
Ruang operasi memiliki kebutuhan jaringan yang sangat khusus. Keberhasilan prosedur medis bergantung pada keandalan perangkat medis yang terhubung ke jaringan. Oleh karena itu, desain jaringan VLAN (Virtual Local Area Network) untuk ruang operasi harus mempertimbangkan isolasi dari ancaman eksternal, seperti malware yang bisa masuk melalui jaringan WiFi publik atau poli.
Dengan menerapkan VLAN, kita bisa memisahkan lalu lintas data untuk perangkat medis dari perangkat lain di rumah sakit. Misalnya, perangkat seperti monitor pasien, alat bedah, dan sistem pemantauan harus memiliki jalur komunikasi yang terpisah. Ini akan mencegah potensi interaksi yang tidak diinginkan dan meningkatkan keamanan data. Selain itu, VLAN meningkatkan performa jaringan dengan mengurangi kemacetan lalu lintas.
Desain yang baik untuk VLAN di ruang operasi meliputi:
- Penggunaan switch managed untuk segmentasi VLAN berdasarkan fungsi perangkat.
- Implementasi firewall untuk mengontrol akses antara VLAN ruang operasi dan jaringan lainnya.
- Pemantauan lalu lintas jaringan secara real-time untuk mendeteksi aktivitas mencurigakan.
- Penerapan kebijakan Quality of Service (QoS) untuk menjamin bandwidth yang tepat bagi perangkat kritis.
- Penggunaan protokol keamanan seperti 802.1X untuk autentikasi perangkat yang terhubung.
- Pemisahan VLAN untuk perangkat administratif dan perangkat medis agar tidak ada saling pengaruh.
Dengan desain jaringan yang tepat, kita bisa meningkatkan keamanan dan efektivitas ruang operasi. Hal ini sangat penting untuk melindungi perangkat vital dan data pasien dari serangan yang bisa mengganggu atau membahayakan keselamatan pasien.
VLAN Terisolasi di ICU
ICU (Intensive Care Unit) membutuhkan jaringan yang sangat aman dan terisolasi untuk melindungi perangkat medis vital dari ancaman infeksi malware. Dengan mengimplementasikan VLAN terisolasi, kita dapat memisahkan lalu lintas data antara perangkat medis dan jaringan publik atau poli, sehingga mengurangi risiko serangan siber yang dapat mengganggu operasional pelayanan kesehatan.
Salah satu keunggulan VLAN terisolasi adalah kontrol akses yang lebih ketat. Hanya perangkat yang diizinkan yang dapat terhubung dengan jaringan ICU. Ini meliputi mesin ventilator, monitor jantung, dan perangkat lainnya yang memiliki data sensitif. Dengan cara ini, kita memastikan bahwa data pasien tetap aman, dan perangkat medis berfungsi optimal tanpa gangguan dari lalu lintas jaringan yang tidak diperlukan.
Berikut adalah beberapa langkah untuk mengimplementasikan VLAN terisolasi di ICU:
- Identifikasi perangkat medis yang harus terhubung ke VLAN terpisah.
- Konfigurasi switch jaringan untuk membuat VLAN baru untuk ICU.
- Atur pengaturan firewall untuk mencegah akses luar ke VLAN tersebut.
- Monitor lalu lintas jaringan secara berkala untuk mendeteksi potensi serangan sebelum terjadi.
- Pastikan bahwa semua perangkat yang terhubung ke VLAN terisolasi mendapatkan pembaruan keamanan secara rutin.
Dengan menerapkan VLAN terisolasi di ICU, kita tidak hanya melindungi perangkat dan data pasien, tetapi juga meningkatkan kepercayaan pasien terhadap sistem medis kita. Jaringan yang aman adalah kunci untuk pelayanan kesehatan yang efektif dan efisien.
Penggunaan Firewall untuk Perlindungan
Firewall berfungsi sebagai benteng utama dalam melindungi jaringan rumah sakit dari ancaman luar, terutama di ruang operasi dan ICU yang membutuhkan tingkat keamanan tinggi. Penggunaan firewall yang tepat bisa mencegah akses yang tidak sah dan memfilter lalu lintas data yang berpotensi berbahaya. Dengan menerapkan kebijakan yang ketat, kita bisa memastikan bahwa hanya perangkat terpercaya yang dapat berkomunikasi dengan perangkat medis vital.
Firewall dapat dibagi menjadi dua tipe utama: hardware dan software. Firewall hardware dipasang di antara jaringan internal dan internet, berfungsi untuk memblokir koneksi yang tidak diinginkan sebelum mencapai infrastruktur jaringan. Sementara itu, firewall software diinstal pada perangkat individual seperti server atau workstation, memberikan lapisan tambahan perlindungan.
Beberapa langkah penting dalam mengimplementasikan firewall di jaringan VLAN terisolasi di ruang operasi dan ICU antara lain:
- Menetapkan Aturan Akses: Tentukan siapa yang boleh mengakses perangkat medis dan data sensitif. Buat aturan yang jelas untuk membatasi akses berdasarkan peran.
- Memantau Lalu Lintas Jaringan: Gunakan fitur monitoring untuk mengawasi aktivitas mencurigakan di jaringan. Ini membantu mendeteksi intrusi atau perilaku aneh.
- Pembaruan Rutin dan Patch: Selalu perbarui firewall dengan patch keamanan terbaru. Pembaruan ini krusial untuk melindungi dari kerentanan yang baru ditemukan.
- Segmentasi Jaringan: Gunakan firewall untuk mengisolasi jaringan operasi dan ICU dari jaringan wifi publik. Ini mengurangi risiko infeksi malware dari perangkat yang kurang aman.
Dengan menerapkan firewall secara tepat, rumah sakit bisa memperkuat pertahanan terhadap serangan siber dan menjaga integritas sistem medis yang kritis. Keamanan jaringan bukan hanya tugas IT, tapi tanggung jawab bersama untuk semua pihak di rumah sakit.
Monitoring dan Deteksi Ancaman
Monitoring dan deteksi ancaman sangat penting dalam menjaga keamanan jaringan VLAN terisolasi, terutama di ruang operasi dan ICU. Serangan malware lateral dapat mengancam perangkat medis vital, sehingga perlu adanya sistem yang mampu mendeteksi anomali serta potensi ancaman sebelum terlambat. Oleh karena itu, menerapkan teknologi monitoring yang canggih menjadi langkah awal yang krusial.
Salah satu cara efektif untuk melakukan monitoring adalah dengan menggunakan Intrusion Detection System (IDS). IDS dapat menganalisis lalu lintas data yang masuk dan keluar dari jaringan, mendeteksi pola yang mencurigakan, dan memberikan peringatan saat ada aktivitas yang berpotensi berbahaya. Selain IDS, penggunaan Network Monitoring Tools juga sangat disarankan. Alat ini membantu dalam memantau kinerja jaringan secara real-time dan mendeteksi jika ada perangkat yang tidak biasa.
Berikut adalah beberapa langkah yang dapat diambil untuk meningkatkan monitoring dan deteksi ancaman di jaringan VLAN terisolasi:
- Implementasikan IDS untuk analisis lalu lintas jaringan dan deteksi serangan.
- Gunakan Network Monitoring Tools untuk memantau kinerja dan stabilitas jaringan.
- Setel notifikasi dan alert untuk setiap aktivitas mencurigakan yang terdeteksi oleh sistem.
- Rutin lakukan audit dan evaluasi keamanan jaringan untuk mengidentifikasi potensi celah.
- Latih tim IT dalam mengenali tanda-tanda awal serangan dan respons yang tepat.
Dengan mengadopsi pendekatan proaktif dalam monitoring dan deteksi ancaman, rumah sakit dapat memastikan lingkungan yang lebih aman untuk pasien dan perangkat medis vital dari ancaman cyber.
Pengujian Keamanan Jaringan
Pengujian keamanan jaringan merupakan langkah krusial dalam memastikan bahwa desain jaringan VLAN terisolasi untuk ruang operasi dan ICU aman dari ancaman malware. Pengujian ini mencakup berbagai metode untuk mengidentifikasi dan memitigasi celah keamanan yang mungkin ada dalam infrastruktur jaringan. Tanpa pengujian yang tepat, perangkat medis vital dapat menjadi sasaran empuk bagi serangan dari jaringan WiFi publik atau poli.
Beberapa jenis pengujian yang perlu dilakukan meliputi:
- Pemindaian Kerentanan: Gunakan tools seperti Nessus atau OpenVAS untuk mendeteksi kerentanan pada perangkat jaringan dan sistem yang terhubung. Pemindaian ini membantu menemukan celah yang dapat dimanfaatkan oleh penyerang.
- Pentest (Pengujian Penetrasi): Lakukan simulasi serangan untuk menguji ketahanan jaringan. Ini meliputi pengujian terhadap firewall, IDS/IPS, dan sistem otentikasi. Hasil dari pentest memberikan gambaran nyata tentang bagaimana jaringan bisa diserang.
- Audit Konfigurasi: Tinjau konfigurasi perangkat jaringan untuk memastikan bahwa semua pengaturan sudah sesuai dengan kebijakan keamanan yang berlaku. Pastikan tidak ada konfigurasi default yang tertinggal dan semua akses dibatasi sesuai kebutuhan.
- Monitoring dan Logging: Implementasikan monitoring aktif untuk mendeteksi aktivitas mencurigakan. Log semua akses dan peristiwa penting untuk analisis lebih lanjut jika terjadi insiden keamanan.
Dengan melakukan pengujian keamanan secara berkala, jaringan VLAN dapat terjaga dari ancaman, memberikan rasa aman bagi perangkat medis dan pasien. Pastikan untuk mendokumentasikan semua temuan dan langkah perbaikan yang diambil untuk referensi di masa mendatang.